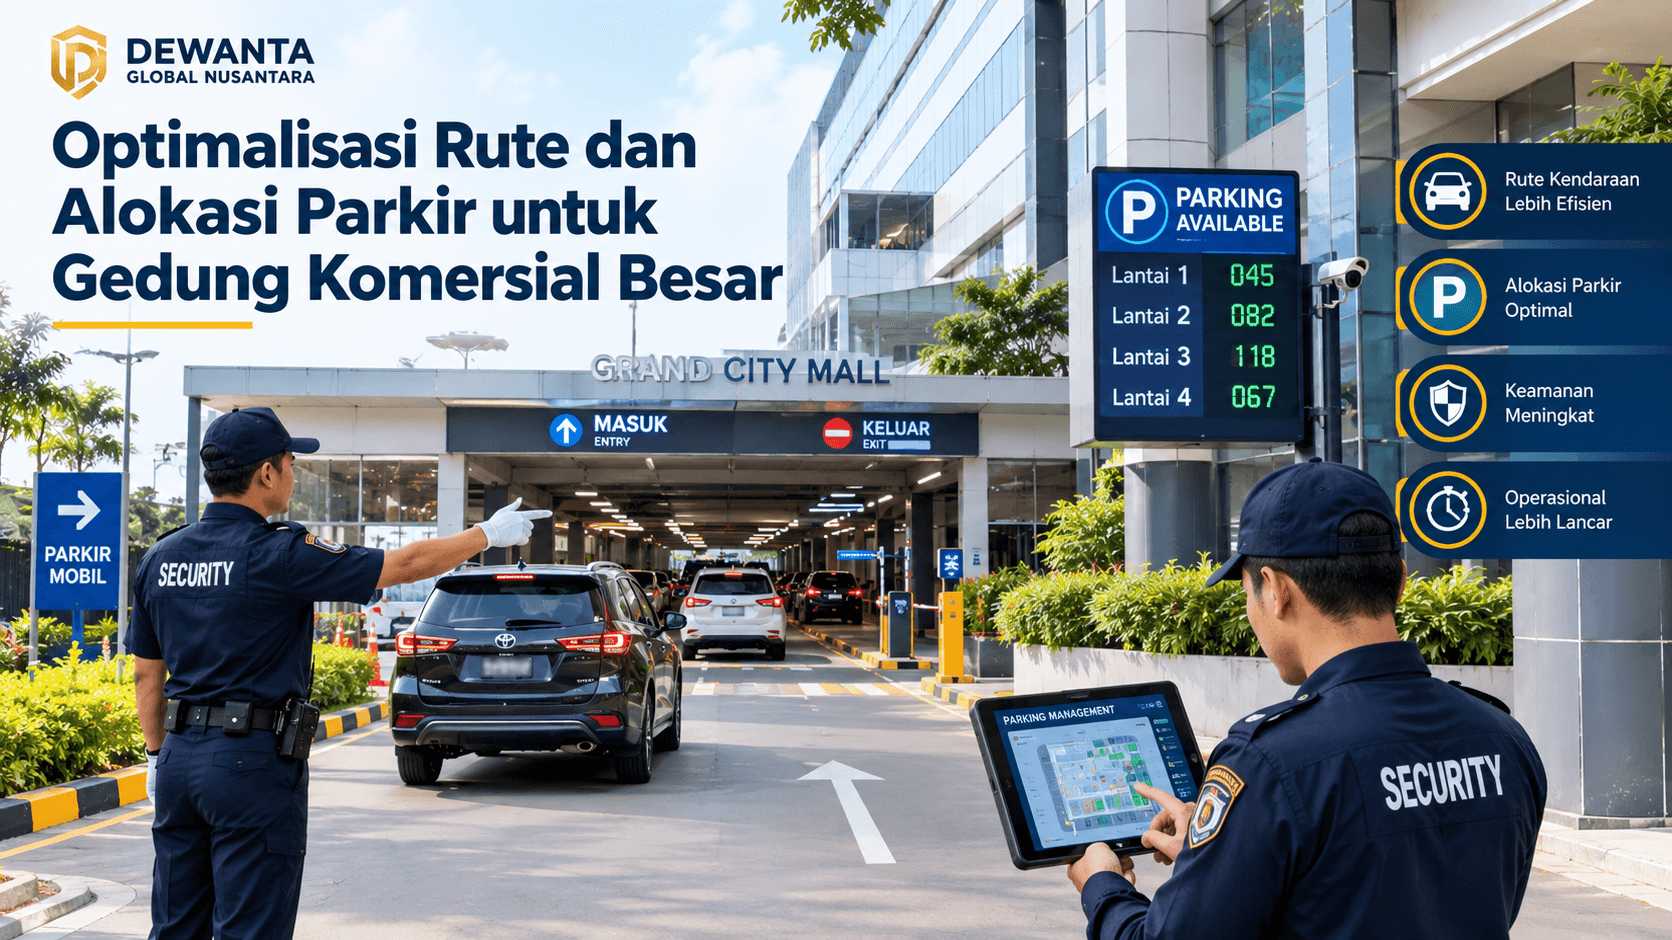
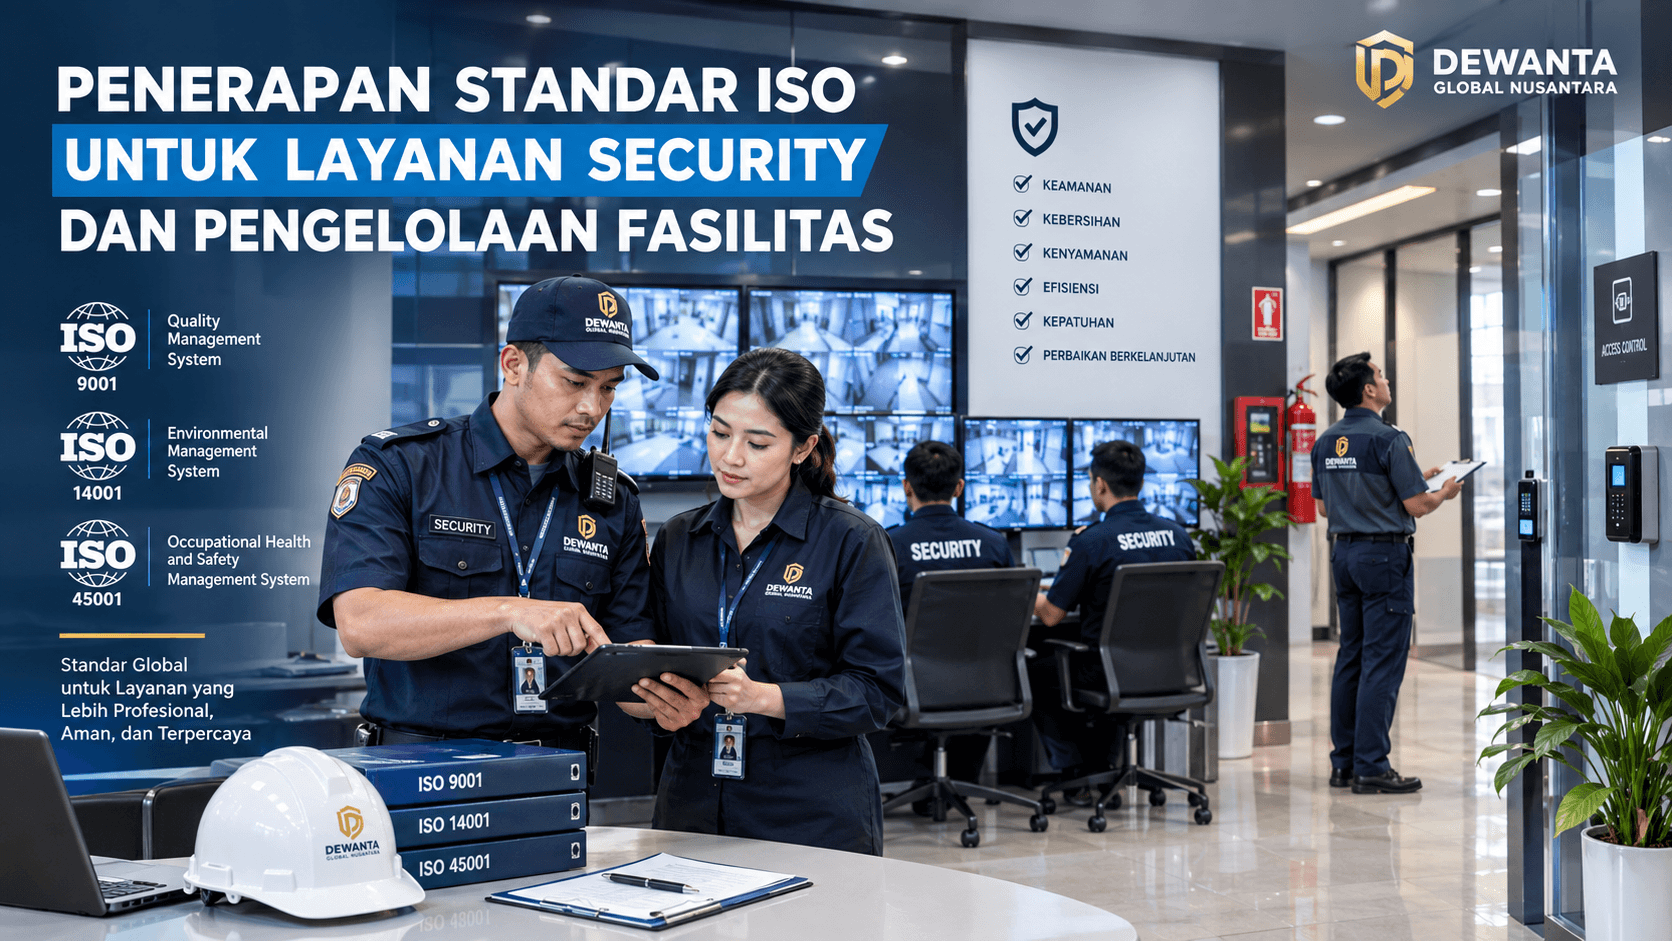
Dalam layanan security, penerapan prinsip ISO dapat diwujudkan melalui SOP yang jelas, identifikasi risiko, pelatihan personel, pengendalian dokumen, checklist, pelaporan kejadian, audit internal, evaluasi kinerja, serta perbaikan berkelanjutan. Sementara dalam pengelolaan fasilitas, sistem tersebut
Dalam dunia bisnis yang semakin kompetitif, perusahaan tidak hanya dituntut untuk menghasilkan produk atau memberikan layanan yang berkualitas. Perusahaan juga perlu memastikan bahwa seluruh kegiatan operasional berjalan secara aman, tertib, konsisten, dan memiliki sistem pengelolaan yang jelas. Keamanan dan pengelolaan fasilitas menjadi bagian penting yang mendukung keberlangsungan kegiatan tersebut.
Layanan security memiliki peran strategis dalam menjaga lingkungan perusahaan. Petugas security tidak hanya bertugas melakukan penjagaan di pintu masuk, tetapi juga dapat terlibat dalam pengawasan area, kontrol akses, patroli, penanganan kejadian darurat, pelaporan, serta koordinasi dengan pihak internal. Agar seluruh kegiatan tersebut berjalan secara konsisten, perusahaan membutuhkan sistem kerja yang terstruktur.
Salah satu pendekatan yang dapat digunakan adalah menerapkan prinsip-prinsip standar ISO yang relevan dengan kebutuhan organisasi. ISO atau International Organization for Standardization menyediakan berbagai standar internasional yang dapat membantu organisasi membangun sistem manajemen yang lebih terarah. Penerapan standar tersebut dapat disesuaikan dengan jenis kegiatan, risiko, dan tujuan perusahaan.
Dalam konteks layanan security dan pengelolaan fasilitas, standar ISO bukan sekadar tentang mendapatkan sertifikat. Hal yang lebih penting adalah bagaimana prinsip standar tersebut diterapkan dalam kegiatan sehari-hari melalui kebijakan, SOP, pengendalian risiko, dokumentasi, evaluasi, dan perbaikan berkelanjutan.
PT Dewanta Global Nusantara dapat menjadi salah satu mitra yang mendukung perusahaan dalam pengelolaan layanan security dan kebutuhan operasional fasilitas dengan pendekatan kerja yang terstruktur dan disesuaikan dengan karakteristik masing-masing lokasi.
Apa yang Dimaksud dengan Standar ISO?
ISO merupakan organisasi internasional yang mengembangkan dan menerbitkan standar untuk berbagai bidang. Standar ISO digunakan oleh organisasi di berbagai negara sebagai acuan untuk membangun sistem manajemen, meningkatkan konsistensi proses, dan melakukan evaluasi terhadap kinerja.
Penting untuk dipahami bahwa tidak semua standar ISO berkaitan langsung dengan security. Ada berbagai standar yang memiliki fokus berbeda, seperti manajemen mutu, lingkungan, keselamatan dan kesehatan kerja, keamanan informasi, hingga manajemen risiko.
Oleh karena itu, perusahaan perlu menentukan standar yang relevan dengan kebutuhan dan aktivitasnya. Penerapan standar juga perlu disesuaikan dengan konteks organisasi, bukan sekadar mengikuti dokumen secara formal.
Dalam layanan security dan facility management, prinsip seperti pendekatan berbasis risiko, dokumentasi, pengendalian proses, kompetensi personel, evaluasi, dan perbaikan berkelanjutan dapat menjadi bagian penting dari sistem kerja.
Mengapa ISO Relevan untuk Layanan Security?
Layanan security berhubungan langsung dengan pengendalian risiko. Petugas harus mampu menjalankan prosedur yang konsisten ketika melakukan penjagaan, patroli, kontrol akses, maupun menghadapi keadaan darurat.
Tanpa sistem yang jelas, kualitas pengamanan dapat bergantung pada pengalaman masing-masing petugas. Hal tersebut dapat menyebabkan standar pelayanan berbeda antara satu shift dengan shift lainnya.
Pendekatan berbasis sistem membantu perusahaan menetapkan prosedur yang lebih seragam. Setiap petugas dapat memiliki pedoman mengenai apa yang harus dilakukan, bagaimana melaporkan kejadian, siapa yang harus dihubungi, serta bagaimana melakukan tindak lanjut.
Dengan demikian, prinsip manajemen ISO dapat digunakan sebagai kerangka untuk membangun layanan security yang lebih terorganisir.
ISO 9001 dan Manajemen Mutu Layanan Security
Salah satu standar yang relevan dengan pengelolaan kualitas adalah ISO 9001. Standar ini berfokus pada sistem manajemen mutu dan bagaimana organisasi mengendalikan proses agar mampu memberikan hasil yang konsisten sesuai kebutuhan yang ditetapkan.
Dalam layanan security, prinsip manajemen mutu dapat diterapkan melalui penetapan standar pelayanan. Misalnya, perusahaan dapat menetapkan standar mengenai kehadiran petugas, pelaksanaan patroli, kontrol akses, pelaporan kejadian, respons terhadap keluhan, dan evaluasi kinerja.
Penerapan prinsip mutu juga berarti perusahaan tidak berhenti pada penetapan SOP. Pelaksanaan SOP perlu dipantau dan dievaluasi. Jika terdapat ketidaksesuaian, perusahaan dapat mencari penyebabnya dan menentukan tindakan perbaikan.
Dengan pendekatan tersebut, kualitas layanan security dapat dikelola secara sistematis.
ISO 45001 untuk Keselamatan dan Kesehatan Kerja
Petugas security bekerja di lingkungan yang dapat memiliki berbagai risiko. Petugas dapat melakukan patroli pada malam hari, berada di area produksi, berinteraksi dengan kendaraan, atau menghadapi kondisi darurat.
Karena itu, aspek keselamatan dan kesehatan kerja perlu menjadi bagian dari pengelolaan layanan security.
ISO 45001 merupakan standar sistem manajemen keselamatan dan kesehatan kerja. Dalam penerapannya, organisasi dapat mengidentifikasi bahaya, menilai risiko, menetapkan pengendalian, serta melakukan evaluasi terhadap kinerja keselamatan.
Untuk layanan security, prinsip tersebut dapat diterapkan dengan memastikan petugas mendapatkan pembekalan mengenai keselamatan kerja sesuai risiko lokasi. Penggunaan perlengkapan pelindung juga perlu disesuaikan dengan kondisi pekerjaan.
Penerapan keselamatan bukan hanya untuk melindungi pekerja, tetapi juga membantu memastikan kegiatan pengamanan dapat dilakukan secara berkelanjutan.
ISO 14001 dan Pengelolaan Lingkungan
Facility management tidak hanya berkaitan dengan keamanan dan kebersihan, tetapi juga dapat berhubungan dengan pengelolaan lingkungan.
ISO 14001 merupakan standar sistem manajemen lingkungan yang membantu organisasi mengelola aspek lingkungan dari kegiatan operasionalnya.
Dalam pengelolaan fasilitas, penerapan prinsip lingkungan dapat berkaitan dengan penggunaan energi, pengelolaan limbah, penggunaan bahan tertentu, pemeliharaan fasilitas, serta upaya mengurangi dampak lingkungan.
Bagi perusahaan yang mengelola gedung atau kawasan dengan aktivitas besar, integrasi antara keamanan, kebersihan, pemeliharaan, dan pengelolaan lingkungan dapat membantu menciptakan sistem fasilitas yang lebih terorganisir.
ISO 31000 dan Pendekatan Manajemen Risiko
Keamanan pada dasarnya berkaitan erat dengan risiko. Perusahaan perlu mengetahui ancaman apa yang mungkin terjadi dan bagaimana risiko tersebut dapat dikendalikan.
ISO 31000 memberikan prinsip dan pedoman umum untuk manajemen risiko. Standar ini dapat menjadi referensi dalam membangun proses identifikasi, analisis, evaluasi, dan penanganan risiko.
Dalam layanan security, pendekatan risiko dapat digunakan untuk menentukan kebutuhan pengamanan suatu lokasi. Area dengan risiko tinggi mungkin membutuhkan pengawasan lebih ketat dibandingkan area dengan risiko yang lebih rendah.
Contohnya, perusahaan dapat melakukan pemetaan terhadap pintu masuk, area parkir, gudang, ruang server, perimeter, dan area publik. Setiap area kemudian dapat dievaluasi berdasarkan potensi ancaman dan dampaknya.
Dengan pendekatan berbasis risiko, pengamanan tidak hanya dilakukan berdasarkan kebiasaan, tetapi berdasarkan kebutuhan aktual.
ISO 27001 dan Keamanan Informasi
Perkembangan teknologi membuat keamanan informasi semakin penting dalam lingkungan perusahaan. Security juga dapat memiliki peran dalam mendukung perlindungan area yang berkaitan dengan informasi dan teknologi.
ISO 27001 merupakan standar sistem manajemen keamanan informasi. Penerapannya berfokus pada pengelolaan risiko keamanan informasi melalui sistem manajemen yang terstruktur.
Dalam konteks physical security, pengendalian akses ke ruang server, ruang arsip, pusat data, dan area terbatas dapat menjadi bagian yang perlu diperhatikan.
Petugas security dapat berperan dalam memastikan hanya pihak yang memiliki izin yang dapat memasuki area tertentu sesuai prosedur perusahaan. Pencatatan akses juga dapat membantu perusahaan melakukan monitoring.
Penerapan ISO dalam SOP Security
SOP menjadi salah satu elemen penting dalam penerapan sistem kerja. SOP membantu menerjemahkan kebijakan perusahaan menjadi langkah kerja yang dapat dilakukan oleh petugas.
Dalam layanan security, SOP dapat mencakup:
- Prosedur pemeriksaan akses masuk dan keluar.
- Prosedur penerimaan tamu.
- Prosedur patroli.
- Prosedur pengawasan kendaraan.
- Prosedur penanganan kejadian darurat.
- Prosedur pelaporan insiden.
- Prosedur pengamanan area terbatas.
- Prosedur serah terima shift.
- Prosedur komunikasi dan eskalasi.
- Prosedur penanganan barang temuan.
SOP tersebut perlu disesuaikan dengan karakteristik lokasi. SOP untuk gedung perkantoran tentu tidak selalu sama dengan SOP untuk gudang, kawasan industri, atau fasilitas komersial.
Pengendalian Dokumen dan Rekaman
Dokumentasi merupakan bagian penting dari sistem manajemen. Perusahaan perlu memastikan bahwa dokumen yang digunakan petugas merupakan versi yang berlaku.
Dokumen dapat mencakup SOP, instruksi kerja, formulir pemeriksaan, checklist patroli, laporan kejadian, dan dokumen evaluasi.
Rekaman kegiatan juga penting karena dapat menunjukkan bahwa suatu prosedur telah dilaksanakan. Misalnya, checklist patroli dapat digunakan untuk mencatat waktu dan lokasi pemeriksaan.
Dokumentasi yang baik juga mempermudah proses evaluasi ketika terjadi masalah.
Pelatihan dan Kompetensi Personel
Penerapan standar tidak akan berjalan apabila personel tidak memahami prosedur. Karena itu, pelatihan menjadi bagian penting dalam sistem pengelolaan layanan security.
Petugas perlu diberikan pembekalan sesuai kebutuhan lokasi. Materi dapat mencakup SOP, komunikasi, kontrol akses, patroli, penanganan keadaan darurat, keselamatan kerja, pelayanan pengguna, serta pelaporan.
Pelatihan juga perlu disesuaikan ketika terdapat perubahan prosedur atau sistem keamanan.
Selain pelatihan awal, evaluasi kompetensi dapat dilakukan secara berkala untuk memastikan petugas tetap memahami tanggung jawabnya.
Audit dan Pemeriksaan Internal
Audit internal dapat membantu perusahaan mengetahui apakah sistem yang telah ditetapkan benar-benar diterapkan.
Pemeriksaan dapat dilakukan terhadap dokumen, pelaksanaan patroli, kehadiran personel, penggunaan checklist, kondisi fasilitas keamanan, dan pelaksanaan SOP.
Jika ditemukan ketidaksesuaian, perusahaan dapat menentukan tindakan korektif. Hal ini membantu organisasi melakukan perbaikan berdasarkan data, bukan hanya berdasarkan asumsi.
Audit juga dapat menjadi sarana untuk menemukan potensi masalah sebelum berkembang menjadi gangguan yang lebih besar.
Penerapan ISO dalam Facility Management
Pengelolaan fasilitas mencakup berbagai aktivitas yang mendukung operasional perusahaan. Security merupakan salah satu bagian, tetapi masih terdapat aspek lain seperti kebersihan, pemeliharaan gedung, pengelolaan utilitas, keamanan akses, dan kenyamanan lingkungan.
Pendekatan sistem manajemen membantu setiap aktivitas tersebut memiliki prosedur dan tanggung jawab yang jelas.
Misalnya, ketika ditemukan kerusakan pintu akses, security dapat melaporkan kondisi tersebut kepada bagian facility management. Tim terkait kemudian melakukan pemeriksaan dan perbaikan.
Dengan alur komunikasi yang jelas, masalah fasilitas dapat ditangani lebih cepat.
Integrasi Security dan Facility Management
Security dan facility management sering kali saling berhubungan. Petugas security dapat menjadi pihak yang pertama mengetahui adanya kerusakan fasilitas, gangguan sistem, atau kondisi yang tidak biasa.
Sebaliknya, tim facility management dapat memberikan informasi kepada security mengenai perubahan layout, pekerjaan teknisi, renovasi, atau aktivitas tertentu yang dapat memengaruhi pengamanan.
Koordinasi antarbagian perlu didukung oleh mekanisme pelaporan yang jelas. Setiap pihak harus mengetahui informasi apa yang harus diteruskan dan siapa yang bertanggung jawab terhadap tindak lanjut.
Pemanfaatan Teknologi
Teknologi dapat membantu perusahaan meningkatkan efektivitas pengelolaan security dan fasilitas. CCTV, access control, alarm, sistem monitoring, aplikasi checklist, dan sistem pelaporan digital dapat digunakan sesuai kebutuhan.
Sistem digital juga dapat membantu mengurangi ketergantungan pada pencatatan manual. Data patroli dan laporan kejadian dapat tersimpan dengan lebih terstruktur sehingga memudahkan proses evaluasi.
Namun, teknologi bukan pengganti sistem manajemen. Perusahaan tetap membutuhkan SOP, personel yang kompeten, pengawasan, dan evaluasi.
Peran PT Dewanta Global Nusantara
Dalam pengelolaan layanan security, perusahaan membutuhkan mitra yang mampu memahami kebutuhan dan karakteristik lokasi. Setiap perusahaan memiliki tingkat risiko, jumlah pekerja, jam operasional, dan kebutuhan pengamanan yang berbeda.
PT Dewanta Global Nusantara dapat mendukung perusahaan dalam pengelolaan layanan security melalui pendekatan yang terstruktur dan disesuaikan dengan kebutuhan operasional. Penerapan prosedur kerja, pembagian tugas, pengawasan personel, pelaporan, dan evaluasi dapat menjadi bagian dari upaya menjaga kualitas layanan.
Bagi perusahaan yang sedang membangun atau meningkatkan sistem pengamanan, kerja sama dengan penyedia jasa security juga dapat membantu dalam mengelola kebutuhan personel dan operasional keamanan.
Dalam penerapan prinsip-prinsip ISO, penyedia jasa dan perusahaan pengguna layanan perlu bekerja sama. Standar dan prosedur harus dipahami oleh kedua pihak agar penerapannya dapat berjalan secara konsisten.
Perbaikan Berkelanjutan
Salah satu prinsip penting dalam sistem manajemen adalah perbaikan berkelanjutan. Perusahaan tidak seharusnya menganggap SOP sebagai sesuatu yang tidak boleh berubah.
Kondisi bisnis dapat berubah. Teknologi berkembang, risiko baru muncul, jumlah pengguna fasilitas meningkat, dan tata ruang dapat mengalami perubahan. Karena itu, sistem keamanan perlu dievaluasi secara berkala.
Data kejadian, hasil audit, keluhan, laporan patroli, dan hasil simulasi dapat digunakan sebagai dasar untuk melakukan perbaikan.
Misalnya, apabila ditemukan bahwa area tertentu sering mengalami masalah akses, perusahaan dapat melakukan evaluasi terhadap prosedur kontrol akses dan mempertimbangkan penguatan sistem keamanan.
Manfaat Penerapan Sistem Berbasis ISO
Penerapan prinsip sistem manajemen yang mengacu pada standar ISO dapat memberikan sejumlah manfaat bagi perusahaan.
- Pertama, proses kerja menjadi lebih terstruktur karena terdapat prosedur dan tanggung jawab yang jelas.
- Kedua, kualitas layanan dapat lebih mudah dipantau melalui indikator dan dokumentasi.
- Ketiga, risiko dapat dikelola secara lebih sistematis melalui pendekatan berbasis risiko.
- Keempat, perusahaan dapat meningkatkan konsistensi layanan meskipun terjadi pergantian personel.
- Kelima, hasil evaluasi dapat digunakan sebagai dasar perbaikan berkelanjutan.
- Keenam, koordinasi antara security, facility management, dan bagian internal lainnya dapat menjadi lebih jelas.
Namun, manfaat tersebut bergantung pada bagaimana sistem diterapkan dalam praktik. Memiliki dokumen atau sertifikasi saja tidak otomatis menjamin seluruh kegiatan operasional berjalan sesuai standar.
Langkah Awal Menerapkan Standar ISO
Perusahaan yang ingin menerapkan pendekatan berbasis ISO dapat memulainya secara bertahap.
Langkah pertama adalah memahami kebutuhan dan konteks organisasi. Setelah itu, perusahaan dapat mengidentifikasi risiko dan menentukan proses yang perlu dikendalikan.
Langkah berikutnya adalah menyusun kebijakan dan SOP yang relevan. Personel kemudian diberikan pelatihan agar memahami prosedur tersebut.
Setelah diterapkan, perusahaan melakukan monitoring dan evaluasi. Hasil evaluasi digunakan untuk menentukan tindakan perbaikan.
Pendekatan bertahap seperti ini membuat penerapan sistem menjadi lebih realistis dan dapat disesuaikan dengan kemampuan organisasi.
Kesimpulan
Penerapan standar ISO dalam layanan security dan pengelolaan fasilitas dapat membantu perusahaan membangun sistem kerja yang lebih terstruktur, konsisten, dan berorientasi pada perbaikan. Prinsip-prinsip seperti manajemen mutu, keselamatan kerja, pengelolaan lingkungan, manajemen risiko, dan keamanan informasi dapat diterapkan sesuai kebutuhan dan konteks perusahaan.
Dalam layanan security, penerapan prinsip tersebut dapat terlihat melalui SOP yang jelas, pengelolaan risiko, pelatihan personel, dokumentasi, audit, pelaporan, serta evaluasi berkala. Sementara dalam facility management, pendekatan sistem dapat membantu menghubungkan pengelolaan keamanan dengan kebersihan, pemeliharaan, akses, dan aspek operasional lainnya.
Teknologi juga dapat digunakan untuk mendukung proses tersebut. CCTV, access control, sistem monitoring, dan sistem pelaporan digital dapat membantu meningkatkan efektivitas pengawasan apabila didukung oleh SOP dan personel yang kompeten.
Bagi perusahaan yang membutuhkan dukungan pengelolaan security, PT Dewanta Global Nusantara dapat menjadi salah satu mitra yang mendukung kebutuhan pengamanan secara terstruktur dan disesuaikan dengan karakteristik masing-masing lokasi.
Pada akhirnya, penerapan standar ISO bukan hanya mengenai sertifikasi. Hal yang lebih penting adalah membangun budaya kerja yang mengutamakan proses yang jelas, pengendalian risiko, kualitas layanan, keselamatan, dokumentasi, dan perbaikan berkelanjutan. Dengan pendekatan tersebut, layanan security dan pengelolaan fasilitas dapat menjadi bagian yang mendukung keamanan serta keberlangsungan operasional perusahaan.